A Moxa 2026. augusztus 19-én adta ki az MPSA-262810 számú biztonsági közleményt a TLS kliensoldali újratárgyalásáról. A hivatkozott CVE-2011-1473 a TLS protokoll egyik tervezési sajátossága, és az NVD vitatott besorolású sérülékenységként kezeli. A gyártó szerint nem termékspecifikus implementációs hibáról van szó; bizonyos feltételek mellett szolgáltatásmegtagadási támadásra használható, ugyanakkor az adatok bizalmasságát és sértetlenségét közvetlenül nem érinti.
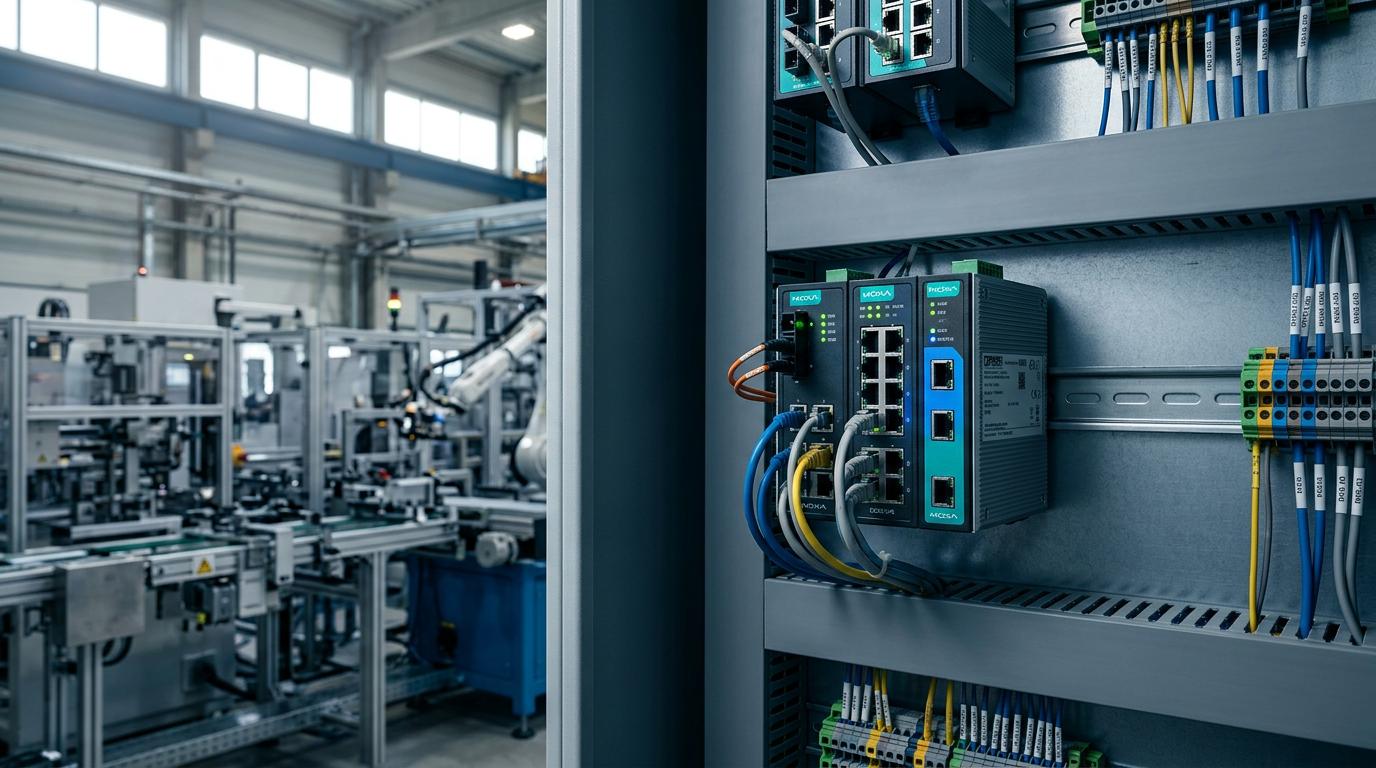
A közlemény az EDS-510A sorozat 3.14-es és korábbi, az ICS-G7826A sorozat 5.13-as és korábbi, valamint több SDS-3000 és SDS-G3000 switch 3.2-es és korábbi firmware-ét nevezi meg. Az EDS-510A esetén 3.14.4-es, az ICS-G7826A esetén 5.13.8-as javítás kérhető a gyártói támogatástól; az SDS-eszközöknél a 3.3-as vagy újabb firmware a megoldás. A Moxa az érintett kiadásokban letiltotta a kliens által indított TLS-újratárgyalást.
A gyártó a gyakorlati kockázatot alacsonynak értékeli, ha az eszköz az ajánlott, szegmentált architektúrában működik, és azt is rögzíti, hogy az üzemeltető a saját környezete alapján dönthet a frissítés szükségességéről. Ez nem azonos azzal, hogy a közlemény figyelmen kívül hagyható. Egy ipari switch menedzsmentfelületének túlterhelése vagy újraindulása akkor is üzemviteli esemény lehet, ha a technológiai adatforgalom elvileg külön kezelősíkon fut.
Az első feladat a pontos eszköz- és firmware-leltár. A típusszám önmagában nem elég: rögzíteni kell a hardverváltozatot, a telepített firmware-t, a menedzsmentprotokollokat, a hozzáférési útvonalat és azt, hogy a switch milyen redundáns hálózatban vesz részt. A javítás előtt ellenőrizni kell a konfigurációmentést, a kompatibilitási megjegyzéseket és a visszaállítási lehetőséget. Gyűrűs vagy PRP/HSR jellegű környezetben a tesztnek a redundancia viselkedését is le kell fednie.
Szerkesztői következtetésként a közlemény jó példa arra, miért kell a menedzsmentsíkot külön biztonsági zónaként kezelni. A HTTPS-, SSH- vagy SNMP-elérés csak kijelölt mérnöki állomásokról, ACL-en vagy tűzfalon keresztül legyen engedélyezett. Az internetes kitettséget meg kell szüntetni, a nem használt szolgáltatásokat le kell tiltani, a távoli elérést pedig erős hitelesítéssel és naplózással kell védeni. Ezek összhangban vannak a Moxa által felsorolt általános ajánlásokkal.
A frissítés prioritását nem kizárólag a CVSS vagy az alacsony gyártói besorolás dönti el. Számít a hálózati elérhetőség, a potenciális támadó képessége, az eszköz szerepe és a kiesés következménye. Egy laborban használt switch és egy üzemrészek közötti gerinckapcsolat azonos firmware mellett sem azonos üzleti kockázat. A változáskezelésben ezért a sérülékenységi információt össze kell kötni az eszköz kritikalitásával és a karbantartási ablakkal.
A hazai OT-üzemeltetők számára a legfontosabb tanulság a protokollok életciklusának követése. Egy régi, vitatott TLS-viselkedés évekkel később is megjelenhet új firmware-intézkedésként, miközben az eszköz folyamatosan termelésben van. A rendszeres PSIRT-figyelés, a firmware-bomjegyzék, a kontrollált tesztkörnyezet és a szegmentált menedzsmenthálózat együtt teszi kezelhetővé az ilyen helyzeteket. A frissítés itt nem pánikintézkedés, hanem dokumentált kockázati döntés.